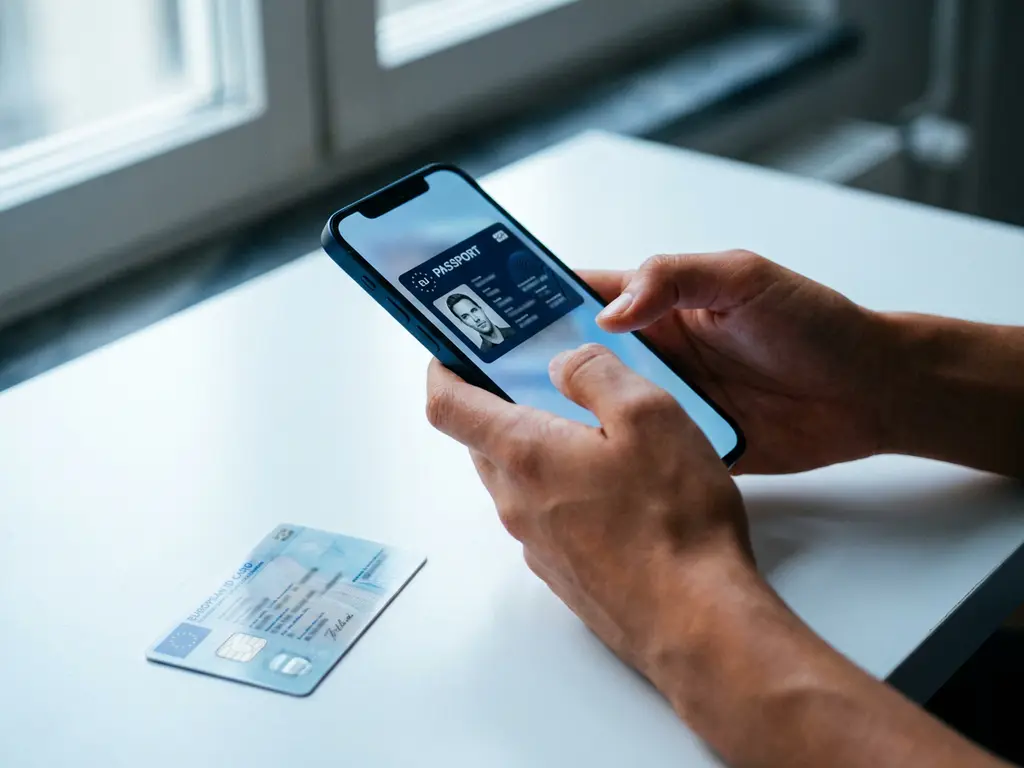
Het instellen en activeren van de EUDI-wallet is een concreet proces: download de officiële wallet-app die door jouw EU-lidstaat wordt uitgegeven of erkend, verifieer je identiteit via het nationale eID-stelsel van jouw land en begin met het toevoegen van digitale attestaties. Het proces is ontworpen voor EU-burgers, inwoners en ondernemingen, waarbij privacy en gebruikerscontrole juridisch zijn verankerd in Verordening (EU) 2024/1183. Hieronder bespreken we alles wat je moet weten: van de vereisten tot het koppelen van diensten.
Wie komt in aanmerking voor de EUDI-wallet?
Elke EU-burger, inwoner of onderneming die actief is binnen de Europese Unie komt in aanmerking voor de EUDI-wallet. Op grond van artikel 5a van Verordening (EU) 2024/1183 zijn lidstaten verplicht de EUDI-wallet beschikbaar te stellen aan iedereen die er gebruik van wil maken. Gebruik is volledig vrijwillig: artikel 5a bepaalt uitdrukkelijk dat gebruikers niet mogen worden benadeeld wanneer zij geen wallet gebruiken.
Deze brede toegankelijkheid is een van de kernprincipes van Verordening (EU) 2024/1183, die Verordening (EU) nr. 910/2014 wijzigt. Het doel is om elke persoon en organisatie in de EU toegang te geven tot één veilig digitaal identiteitsinstrument dat werkt over grenzen heen en voor zowel publieke als private diensten. Of je nu een particulier bent die online overheidsdiensten wil raadplegen, of een bedrijf dat identiteitsverificatie voor klanten wil vereenvoudigen: de wallet is op beide situaties afgestemd.
Hoewel overheden verplicht zijn een wallet-oplossing aan te bieden, kunnen private aanbieders die voldoen aan de officiële certificeringscriteria ook gecertificeerde wallet-oplossingen op de markt brengen. Dit opent het ecosysteem voor meerdere aanbieders, terwijl de beveiligings- en interoperabiliteitsvereisten uit de verordening en de uitvoeringshandelingen voor alle wallet-oplossingen gelden.
Wat heb je nodig voordat je de EUDI-wallet instelt?
Voordat je jouw EUDI-wallet instelt, heb je een compatibele smartphone nodig, een geldig nationaal identiteitsdocument en toegang tot het erkende eID-stelsel van jouw land. Met deze drie elementen kun je de wallet-app downloaden en de identiteitsverificatiestap voltooien die de wallet activeert. Zonder een geverifieerde identiteit kan de wallet niet functioneren op het vereiste betrouwbaarheidsniveau.
Hier is een kort overzicht van wat je moet voorbereiden:
- Een compatibel mobiel apparaat: De meeste moderne smartphones met een recente versie van iOS of Android zijn geschikt. Controleer de vereisten van jouw nationale wallet-aanbieder voor specifieke versieondersteuning.
- Een geldig identiteitsdocument: Dit is doorgaans een nationale identiteitskaart of paspoort. Veel verificatieprocessen maken gebruik van NFC-geschikte documenten, waarmee jouw telefoon de chip in jouw document veilig kan uitlezen.
- Toegang tot jouw nationale eID: Dit kan een door de overheid uitgegeven app zijn, een bank-ID of een ander erkend identiteitsstelsel in jouw land.
- Een stabiele internetverbinding: De initiële installatie en identiteitsverificatie vereisen een betrouwbare verbinding om het proces correct te voltooien.
Sommige lidstaten kunnen aanvullende vereisten hebben, afhankelijk van hun nationale uitvoering. Raadpleeg de officiële richtlijnen van de wallet-aanbieder van jouw land voordat je begint.
Hoe werkt het activeringsproces van de EUDI-wallet?
Het activeringsproces omvat het downloaden van de officiële app, het verifiëren van je identiteit via het nationale eID-stelsel en het bevestigen van jouw account. Zodra jouw identiteit is geverifieerd en gekoppeld aan de wallet unit, is de wallet actief en klaar voor gebruik. Het volledige proces is ontworpen om op jouw smartphone te worden voltooid, zonder dat je een overheidskantoor hoeft te bezoeken.
Hier is hoe het activeringsproces doorgaans verloopt:
- Download de wallet-app: Zoek de officiële EUDI-wallet-app die door jouw lidstaat wordt aangeboden of erkend in jouw app store. Zorg ervoor dat je downloadt van een betrouwbare, officiële bron.
- Maak jouw wallet-account aan: Open de app en volg de onboardingstappen. Je wordt gevraagd een pincode in te stellen of biometrische authenticatie te gebruiken om jouw wallet te beveiligen.
- Verifieer je identiteit: Dit is de centrale stap. Je wordt doorgaans begeleid door een identiteitsverificatieproces met jouw nationale eID, wat kan inhouden dat je jouw identiteitsdocument scant via NFC, een video- of selfiecontrole uitvoert, of authenticeert via een bestaande overheids- of bank-ID.
- Ontvang jouw Persoonsidentificatiegegevens (PID): Zodra jouw identiteit is geverifieerd, ontvangt jouw wallet unit een gecertificeerde PID: de digitale weergave van jouw geverifieerde identiteit. Dit is wat jouw wallet juridisch erkend maakt onder de verordening.
- Activeer de wallet en begin met gebruik: Met jouw PID op zijn plaats is jouw wallet actief. Je kunt nu beginnen met het toevoegen van attestaties en het gebruiken voor digitale diensten.
De technische basis van dit proces is uitgewerkt in het Architecture and Reference Framework (ARF), dat ervoor zorgt dat elke wallet-oplossing, ongeacht welk land of welke aanbieder deze uitgeeft, voldoet aan dezelfde beveiligings- en interoperabiliteitsvereisten. De juridisch bindende vereisten volgen uit de verordening en de bijbehorende uitvoeringshandelingen.
Welke attestaties kun je opslaan in de EUDI-wallet?
De EUDI-wallet kan een breed scala aan digitale attestaties opslaan, waaronder door de overheid uitgegeven documenten, beroepskwalificaties, medische gegevens en financiële attestaties. Deze kunnen worden uitgegeven als gekwalificeerde elektronische attestaties (QEAA), publieke elektronische attestaties (PuB-EAA) of non-qualified EAA, afhankelijk van de uitgever en het toepasselijke kader. De wallet is ontworpen om attestaties op te slaan die officieel zijn uitgegeven en geverifieerd.
Op basis van de gebruiksscenario’s die zijn getest in de grootschalige pilotprogramma’s van de EU, behoren de volgende soorten attestaties tot de ondersteunde:
- Nationale identiteitsdocumenten en Persoonsidentificatiegegevens (PID)
- Mobiele rijbewijzen
- Onderwijsdiploma’s, graden en certificaten
- Medische recepten en de Europese Ziekteverzekeringskaart
- Reisdocumenten en digitale reiscredentials
- Sociale zekerheidsinformatie en toegang tot uitkeringen
- Bewijs van organisatievertegenwoordiging
- Betalingsverificatiecredentials
Wat dit praktisch krachtig maakt, is selective disclosure: je kunt alleen de specifieke attributen delen die een dienst nodig heeft, zonder aanvullende gegevens prijs te geven. Je kunt bijvoorbeeld bewijzen dat je ouder bent dan een bepaalde leeftijd zonder jouw volledige geboortedatum te onthullen, of jouw nationaliteit bevestigen zonder jouw thuisadres te delen. Selective disclosure is een van de kernprivacyfuncties die juridisch zijn verankerd in de verordening.
Een kanttekening bij beroepskwalificaties: de wallet kan de bijbehorende attestaties dragen, maar de juridische erkenning van beroepskwalificaties volgt uit Richtlijn 2005/36/EG. De wallet vormt niet zelf de erkenningsgrondslag.
Hoe koppelen organisaties hun diensten aan de EUDI-wallet?
Organisaties koppelen hun diensten aan de EUDI-wallet door zich te registreren als relying party bij de bevoegde nationale autoriteit, te integreren met de technische protocollen van de wallet-oplossing en te opereren binnen het vertrouwenskader dat is vastgesteld onder Verordening (EU) 2024/1183. Zowel publieke instanties als private bedrijven kunnen relying party worden.
Registratie als relying party is verplicht op grond van CIR (EU) 2025/848, dat op 6 mei 2025 in werking is getreden. Een relying party registreert zich bij de bevoegde nationale autoriteit voordat walletdata kan worden opgevraagd. Bij die registratie legt de relying party per intended use vast welke attributen en attestaties worden opgevraagd. Een verzoek buiten deze geregistreerde scope kan door de wallet worden geweigerd en kan gevolgen hebben voor de registratie. Een leverancier die walletdata technisch namens een klant verwerkt, wordt daardoor niet automatisch zelf relying party: de registratieplicht ligt bij de organisatie die de dienst aan de eindgebruiker levert.
Het integratieproces omvat vervolgens meerdere technische stappen. De relying party stemt haar systemen af op de protocollen die zijn uitgewerkt in het ARF, waaronder de juiste attestatieformaten (mdoc of SD-JWT VC), communicatienormen en beveiligingsvereisten. Voor online presentatie wordt gebruik gemaakt van OID4VP; voor uitgifte van attestaties van OID4VCI.
Voor de acceptatieplicht gelden twee afzonderlijke deadlines. Vanaf 24 december 2026 moeten publieke instanties genotificeerde EUDI-wallets accepteren voor onlinediensten waarvoor elektronische identificatie vereist is. Vanaf 24 december 2027 geldt op grond van artikel 5f van de verordening een acceptatieplicht voor relevante gereguleerde private sectoren waar sterke gebruikersauthenticatie wettelijk of contractueel vereist is. Dit betreft onder meer banken en financiële dienstverlening, gezondheidszorg, telecom, energie, transport, onderwijs, sociale zekerheid, drinkwater, post, digitale infrastructuur en digitale diensten. Voor Very Large Online Platforms (VLOP’s) geldt een afzonderlijke bepaling van artikel 5f: de verplichting geldt daar waar het platform gebruikersauthenticatie vereist, op vrijwillig verzoek van de gebruiker en voor de minimaal noodzakelijke gegevens. Micro- en kleine ondernemingen zijn uitgezonderd: organisaties met minder dan 50 medewerkers en een jaaromzet of balanstotaal van maximaal €10 miljoen vallen buiten de verplichting.
Een relying party heeft geen gekwalificeerde verlener van vertrouwensdiensten (QTSP) nodig om een EUDI-wallet te accepteren. Een QTSP wordt relevant wanneer de relying party gekwalificeerde attestaties wil uitgeven of gekwalificeerd tekenen wil ondersteunen.
Vanuit gebruikersperspectief keurt de gebruiker bij iedere presentatie het dataverzoek afzonderlijk goed in de wallet. Organisaties moeten nadenken over hoe zij de wallet presenteren als authenticatie- of verificatieoptie binnen hun eigen digitale processen. Een goed ontworpen integratie schept vertrouwen en stimuleert adoptie. Daarnaast heeft de relying party een zelfstandige AVG-grondslag nodig voor de verwerking van walletdata: goedkeuring van een dataverzoek in de wallet is niet automatisch toestemming als rechtsgrond onder artikel 6, lid 1, onder a, AVG. Bij wettelijke KYC-verplichtingen kan een wettelijke verplichting als grondslag relevant zijn. Voor gezondheidsgegevens moet bovendien een toepasselijke grond uit artikel 9, lid 2, AVG bestaan.
Wat zijn de meest voorkomende problemen bij het instellen van de EUDI-wallet?
De meest voorkomende problemen bij het instellen van de EUDI-wallet zijn mislukte identiteitsverificaties, incompatibele apparaten of softwareversies en moeilijkheden bij het verbinden met nationale eID-stelsels. De meeste van deze problemen zijn oplosbaar met de juiste voorbereiding. Als je ze van tevoren begrijpt, bespaar je tijd en frustratie.
Hier zijn de problemen die gebruikers en organisaties het vaakst tegenkomen, samen met praktische richtlijnen:
Identiteitsverificatie wordt niet voltooid: Dit gebeurt vaak wanneer het gebruikte identiteitsdocument geen NFC-chip heeft, of wanneer de chip niet correct kan worden uitgelezen. Zorg ervoor dat jouw document NFC-geschikt is en dat je het plat tegen de achterkant van jouw telefoon houdt tijdens het scannen. Verlopen documenten veroorzaken eveneens een mislukte verificatie.
App-compatibiliteitsproblemen: Oudere smartphones of verouderde besturingssystemen ondersteunen mogelijk niet de beveiligingsfuncties die de wallet vereist. Controleer de minimale apparaatvereisten van jouw wallet-aanbieder voordat je het installatieproces start.
Nationaal eID-stelsel niet erkend: Als je probeert een eID van het ene land te gebruiken terwijl je je fysiek in een ander land bevindt, kunnen er tijdelijke erkenningshiaten zijn, afhankelijk van de implementatiestatus van grensoverschrijdende interoperabiliteit in die lidstaat. Dit is een gebied waaraan actief wordt gewerkt.
Vertragingen bij het uitgeven van attestaties: Na identiteitsverificatie kan het enige tijd duren voordat bepaalde attestaties worden uitgegeven, met name als ze afkomstig zijn van overheidssystemen die het verzoek moeten verwerken. Dit is normaal en wordt doorgaans binnen korte tijd opgelost. Wanneer een gebruiker overschakelt naar een nieuw toestel, worden attestaties opnieuw uitgegeven: privésleutels kunnen het beveiligde middel van de wallet unit niet verlaten en worden daarom niet gekopieerd.
Voor organisaties die wallet-ondersteuning integreren in hun diensten zijn veelvoorkomende problemen onder meer onjuist geconfigureerde vertrouwensankers, incorrecte attestatieformaatmappings en hiaten in de gebruikersgerichte stroom. Verificatie van een wallet-presentatie omvat meer dan het controleren van de cryptografische handtekening: een relying party verifieert ook de intrekkingsstatus via de statusinformatie van de uitgever en de wallet unit attestation, waarmee wordt vastgesteld dat de presenterende wallet instance draait op een gecertificeerde wallet solution. Alleen de handtekeningcontrole tegen de nationale trusted list kan volledig offline plaatsvinden. Grondig testen in een sandboxomgeving voordat je live gaat, wordt sterk aanbevolen.
Hoe ondersteunt de ID Connector van TrustTech bij instellen en activeren
De ID Connector van TrustTech is een integratie waarmee relying parties elke gecertificeerde Europese wallet accepteren, ongeacht de lidstaat van uitgifte, voor identificatie, login en gekwalificeerd tekenen. Acceptatie van de EUDI-wallet staat voorop; via dezelfde koppeling lopen ook andere identiteitsmiddelen, zoals nationale eID’s, bank-ID’s en identiteitsdocumenten, binnen en buiten de EU.
Voor het onderwerp van dit artikel ondersteunt de ID Connector concreet de volgende technische taken:
- Verificatie tegen trusted lists: De ID Connector verifieert de handtekening van de uitgever van een attestatie tegen de relevante nationale trusted list volgens ETSI TS 119 612 en de EU List of Trusted Lists (LOTL).
- Controle van intrekkingsstatus: De ID Connector controleert de statusinformatie van de uitgever om vast te stellen of een attestatie nog geldig is.
- Validatie van de wallet unit attestation: De ID Connector verifieert dat de presenterende wallet instance draait op een gecertificeerde wallet solution.
- Bewaking van de geregistreerde attributenscope: De ID Connector bewaakt dat alleen attributen worden opgevraagd die overeenkomen met de geregistreerde scope onder CIR (EU) 2025/848.
- Hergebruik van geverifieerde identiteitsdata: De ID Connector maakt het mogelijk om geverifieerde PID-attributen en attestaties te hergebruiken binnen de dienstverlening van de relying party, binnen de grenzen van de toepasselijke AVG-grondslag.
- Gekwalificeerd tekenen via een aangesloten QTSP: De ID Connector ondersteunt het aanbieden van een gekwalificeerde elektronische handtekening (QES) via een aangesloten gekwalificeerde verlener van vertrouwensdiensten.
De ID Connector is relevant voor organisaties in financial services, healthcare, pharma en government die zich voorbereiden op de deadlines van 24 december 2026 en 24 december 2027. Neem contact op met TrustTech om te bespreken hoe de ID Connector aansluit op jouw specifieke integratiescenario.