
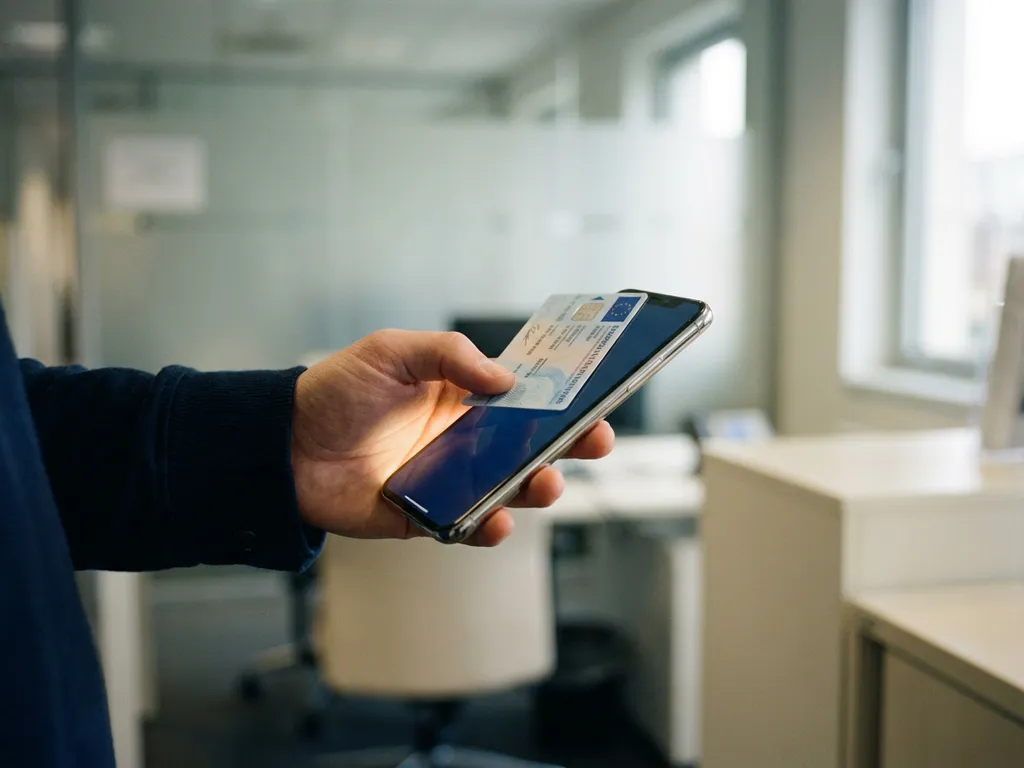
Onder eIDAS 2.0 werkt offline identiteitsverificatie via een proximity-flow, waarbij de EUDI-wallet cryptografisch ondertekende verifieerbare credentials rechtstreeks presenteert aan het apparaat van een verifier via kortebereiktechnologieën zoals Bluetooth Low Energy (BLE) of NFC, zonder dat een internetverbinding vereist is. Deze aanpak is ingebouwd in het Architecture and Reference Framework (ARF) dat bepaalt hoe EUDI-wallets moeten functioneren in alle EU-lidstaten. De onderstaande secties leggen uit hoe dit in de praktijk werkt, welke standaarden hierbij betrokken zijn en wat organisaties moeten doen om dit te ondersteunen.
Hoe verifieert de EUDI-wallet identiteit zonder internetverbinding?
De EUDI-wallet verifieert identiteit offline door digitaal ondertekende credentials die op het apparaat van de gebruiker zijn opgeslagen rechtstreeks te presenteren aan een verifier via proximity-protocollen. De verifier controleert de cryptografische handtekening aan de hand van de publieke sleutel van een vertrouwde uitgever, die lokaal gecached kan zijn, zonder dat er in realtime contact hoeft te worden opgenomen met een onlinedienst. Dit maakt verificatie snel, privacyvriendelijk en functioneel in omgevingen waar connectiviteit beperkt of niet beschikbaar is.
In de praktijk start de wallethouder een proximity-flow door de EUDI-wallet-app te openen en een specifieke credential te delen, zoals een mobiel rijbewijs of nationaal identiteitsattribuut, met een nabijgelegen leesapparaat. De overdracht vindt plaats via BLE of NFC, die beide zonder internet werken. Het ontvangende apparaat verifieert de integriteit van de credential aan de hand van de publieke sleutel van de uitgever en controleert of de credential niet is gemanipuleerd sinds deze werd uitgegeven.
Dit ontwerp weerspiegelt een bewuste architectuurkeuze. Omdat de EUDI-wallet bedoeld is om te werken in alledaagse fysieke omgevingen, zoals bij een grensovergang, een apotheekbalie of een controle langs de weg, zou uitsluitend vertrouwen op online verificatie het onpraktisch maken. De offline-flow zorgt ervoor dat de wallet functioneel blijft, zelfs in gebieden met slechte connectiviteit of in situaties waar realtime serveroproepen niet haalbaar zijn.
Welke standaarden en protocollen liggen ten grondslag aan eIDAS 2.0 offline verificatie?
eIDAS 2.0 offline verificatie steunt op een combinatie van internationale standaarden die bepalen hoe credentials worden gestructureerd, overgedragen en geverifieerd in proximity-omgevingen. De kernstandaarden zijn ISO/IEC 18013-5 voor mobiele rijbewijzen, W3C Verifiable Credentials voor bredere credentialformaten en OpenID for Verifiable Presentations (OID4VP) aangepast voor proximity-gebruik. Deze standaarden zorgen ervoor dat wallets en verifiers van verschillende leveranciers en lidstaten betrouwbaar kunnen samenwerken.
ISO/IEC 18013-5 is bijzonder belangrijk voor offline scenario’s. Het definieert het datamodel en communicatieprotocol voor het presenteren van identiteitsdocumenten via BLE en NFC, en specificeert hoe de verifier de credential authenticeert zonder een live verbinding met de uitgever. Deze standaard werd oorspronkelijk ontwikkeld voor mobiele rijbewijzen, maar is binnen het EUDI-wallet-framework breder overgenomen als referentie voor offline proximity-flows.
Het Architecture and Reference Framework (ARF), ontwikkeld door de eIDAS Expert Group, brengt deze standaarden samen in een coherente technische blauwdruk. Het definieert welke protocollen verplicht zijn, hoe vertrouwensregisters moeten worden gestructureerd zodat publieke sleutels kunnen worden opgehaald of gecached, en hoe wallets credential-presentatie moeten afhandelen in zowel online als offline modi. Organisaties die verifier-infrastructuur bouwen, moeten zich afstemmen op het ARF om naleving en interoperabiliteit binnen de EU te waarborgen.
Wat is het verschil tussen online en offline identiteitsverificatie in eIDAS 2.0?
Het belangrijkste verschil tussen online en offline identiteitsverificatie in eIDAS 2.0 is hoe en wanneer de verifier de geldigheid van de credential controleert. Bij een online-flow kan de verifier in realtime de systemen van de uitgever raadplegen om te bevestigen dat een credential nog geldig is en niet is ingetrokken. Bij een offline-flow vertrouwt de verifier volledig op de cryptografische handtekening die in de credential is ingebed en op eventuele intrekkingsinformatie die was opgenomen op het moment van uitgifte of vooraf gecached was.
Online verificatie biedt meer dynamische zekerheid. De verifier krijgt een live bevestiging van de credentialstatus, wat vooral waardevol is bij transacties met een hoog risico, zoals het openen van een bankrekening of het initiëren van een betaling. De EUDI-wallet ondersteunt dit via protocollen zoals OpenID for Verifiable Presentations (OID4VP) over HTTPS, waarbij de wallet in realtime credentials presenteert aan een webgebaseerde verifier.
Offline verificatie geeft daarentegen prioriteit aan beschikbaarheid en snelheid boven realtime statuscontroles. Het is beter geschikt voor fysieke interacties waarbij een snelle, laagdrempelige controle nodig is en waarbij het risicoprofiel van de transactie beheersbaar is zonder live intrekkingsgegevens. Beide flows gebruiken hetzelfde onderliggende credentialformaat en cryptografische mechanismen, wat betekent dat een enkele credential die aan een wallet is uitgegeven, in beide contexten kan worden gebruikt, afhankelijk van de situatie.
Hoe wordt credentialintrekking afgehandeld wanneer er geen internetverbinding is?
Credentialintrekking in offline scenario’s wordt afgehandeld via intrekkingsmechanismen die in de credential zelf zijn ingebed of vooraf aan verifiers worden gedistribueerd. De meest gebruikelijke benaderingen zijn Status List-credentials en kortlevende credentials, die beide een verifier in staat stellen te beoordelen of een credential nog geldig is zonder op het moment van verificatie contact op te nemen met de uitgever.
Een Status List is een compacte, ondertekende gegevensstructuur die door de uitgever wordt gepubliceerd en credential-identificatoren koppelt aan hun huidige intrekkingsstatus. Verifiers kunnen deze lijst periodiek downloaden en cachen, en deze vervolgens lokaal raadplegen tijdens een offline interactie. Zolang de gecachede lijst redelijk actueel is, kan de verifier een weloverwogen beslissing nemen over het al dan niet accepteren van een credential.
Kortlevende credentials hanteren een andere aanpak. In plaats van te vertrouwen op intrekkingslijsten geeft de uitgever credentials uit met een zeer korte geldigheidsperiode, vaak gemeten in uren of dagen. Als een credential moet worden ingetrokken, geeft de uitgever deze eenvoudigweg niet opnieuw uit. Deze aanpak is eenvoudiger te implementeren en vermijdt de noodzaak voor verifiers om intrekkingsgegevens te beheren, maar vereist wel dat de wallet regelmatig credentials vernieuwt, wat op zijn beurt periodieke connectiviteit vereist.
De juiste aanpak hangt af van de use case en de acceptabele risicotolerantie. Voor frequent voorkomende, lager-risico interacties werken kortlevende credentials goed. Voor credentials die zelden worden uitgegeven en voor langere perioden worden bewaard, geeft een statuslijstbenadering verifiers meer vertrouwen bij offline controles.
Welke use cases vereisen offline identiteitsverificatie onder eIDAS 2.0?
Verschillende alledaagse scenario’s vereisen expliciet offline identiteitsverificatie omdat ze plaatsvinden in fysieke omgevingen waar internettoegang niet gegarandeerd kan worden. De grootschalige pilots van de EUDI-wallet hebben een duidelijke reeks use cases geïdentificeerd waarbij proximity-flows essentieel zijn om de wallet praktisch en breed inzetbaar te maken.
- Controles van mobiele rijbewijzen: Een bestuurder die zijn rijbewijs langs de weg toont aan een politieagent of autoverhuurbedrijf heeft een snelle, betrouwbare controle nodig die werkt zonder dataverbinding.
- Presentatie van reisdocumenten: Het tonen van identiteits- of reiscredentials bij de beveiliging op luchthavens of bij grenscontroles, waar snelheid en betrouwbaarheid cruciaal zijn en connectiviteit wisselend kan zijn.
- Verstrekking van recepten: Een patiënt die een digitaal recept toont aan een apotheekbalie, waarbij de apotheker de credential snel moet verifiëren in een fysieke omgeving.
- Leeftijds- en identiteitsverificatie in de detailhandel: Het bevestigen van een specifiek attribuut, zoals leeftijd voor leeftijdsgebonden aankopen, via selectieve openbaarmaking vanuit de wallet zonder onnodige persoonsgegevens te onthullen.
- Toegang tot sociale zekerheidsdiensten: Het presenteren van credentials voor toegang tot uitkeringen of zorgrechten in persoon bij een overheidskantoor of zorginstelling.
Wat deze scenario’s gemeen hebben, is dat ze een persoon betreffen die fysiek aanwezig is op een locatie waar de interactie snel moet worden afgerond en waar een mislukte internetverbinding onaanvaardbaar zou zijn. De zorgsector en overheidsdiensten zijn bijzonder afhankelijk van offline mogelijkheden, gezien de aard van hun persoonlijke dienstverlening.
Wat hebben organisaties nodig om eIDAS 2.0 offline verificatie te implementeren?
Het implementeren van eIDAS 2.0 offline verificatie vereist dat organisaties verifier-infrastructuur bouwen of integreren die proximity-protocollen ondersteunt, vertrouwensankers en publieke sleuteldistributie beheren, en hun credentialformaten afstemmen op het Architecture and Reference Framework. Dit is geen triviale onderneming, maar haalbaar met de juiste technische basis en een duidelijk implementatieplan.
Als minimum hebben organisaties die als verifier optreden het volgende nodig:
- Proximity-geschikte leesapparaten of apps die BLE- en NFC-communicatie ondersteunen en credentialformaten kunnen interpreteren zoals gedefinieerd in ISO/IEC 18013-5 en de W3C Verifiable Credentials-standaard.
- Een lokaal vertrouwensregister of gecachede publieke-sleutelopslagplaats waarmee de verifier uitgevershandtekeningen kan valideren zonder een live internetverbinding.
- Beheer van intrekkingsgegevens, hetzij via periodieke synchronisatie van statuslijsten, hetzij via een beleidsbeslissing over acceptabele geldigheidsvensters voor credentials.
- Personeelstraining en procesintegratie, zodat de mensen die verifier-apparaten bedienen begrijpen hoe ze resultaten moeten interpreteren en randgevallen moeten afhandelen, zoals verlopen of niet-verifieerbare credentials.
- Naleving van het ARF en relevante sectorspecifieke vereisten, met name als de organisatie actief is in een gereguleerde sector zoals financiën, gezondheidszorg of overheid.
Organisaties die ook credentials uitgeven, zoals overheidsinstanties of zorgaanbieders, staan voor aanvullende vereisten op het gebied van credential-levenscyclusbeheer, waaronder hoe zij intrekkingsgegevens publiceren en ervoor zorgen dat hun credentials compatibel zijn met wallets uit verschillende lidstaten. Financiële dienstverleners moeten met name overwegen hoe offline verificatie past in hun bestaande KYC- en AML-compliancekaders.
Hoe helpt TrustTech bij eIDAS 2.0 offline identiteitsverificatie
Voorbereiding op offline identiteitsverificatie onder eIDAS 2.0 vereist het navigeren door een complexe combinatie van technische standaarden, regelgevingsvereisten en praktische implementatie-uitdagingen. Veel organisaties zijn nog bezig uit te zoeken wat de EUDI-wallet betekent voor hun bestaande systemen en processen, en offline verificatie voegt een extra laag complexiteit toe die specialistische kennis vereist om goed te implementeren.
TrustTech ondersteunt organisaties in elke fase van dit traject. Of je nu jouw huidige gereedheid beoordeelt, een conforme verifier-architectuur ontwerpt of je voorbereidt op het uitgeven van verifieerbare credentials aan jouw gebruikers, TrustTech brengt de technische diepgang en regelgevingsexpertise om je met vertrouwen vooruit te helpen. Specifiek kan TrustTech je helpen met:
- Het beoordelen van jouw huidige identiteitsinfrastructuur aan de hand van eIDAS 2.0- en ARF-vereisten
- Het ontwerpen van proximity-verificatieflows die betrouwbaar werken in offline omgevingen
- Het selecteren en implementeren van de juiste intrekkingsstrategie voor jouw use case
- Het waarborgen van interoperabiliteit met EUDI-wallets in EU-lidstaten
- Het integreren van offline verificatie in sectorspecifieke compliancekaders in financiën, overheid, gezondheidszorg en daarbuiten
Ontdek de digitale identiteitsoplossingen van TrustTech of lees meer over onze aanpak van implementatie. Klaar voor de volgende stap? Neem contact op met TrustTech om te bespreken hoe wij jouw eIDAS 2.0-gereedheid kunnen ondersteunen.