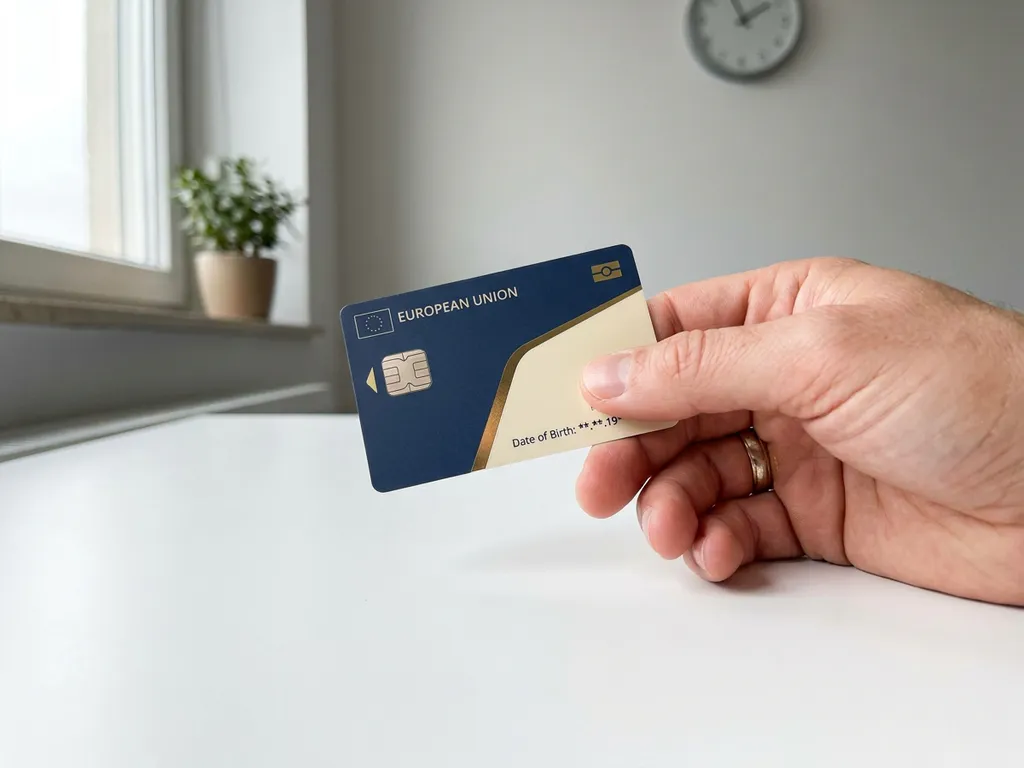
eIDAS 2.0 maakt online leeftijdsverificatie mogelijk doordat gebruikers een cryptografisch geverifieerd leeftijdsattribuut rechtstreeks vanuit hun EUDI-wallet kunnen presenteren, zonder hun volledige geboortedatum of andere persoonsgegevens te onthullen. Dit maakt leeftijdscontroles sneller, privacyvriendelijker en juridisch betrouwbaar in alle EU-lidstaten. De onderstaande secties leggen uit hoe dit werkt, welke sectoren er het meest van profiteren en wat organisaties moeten doen om zich voor te bereiden.
Welke veranderingen brengt eIDAS 2.0 voor online leeftijdsverificatie?
eIDAS 2.0, de informele benaming voor Verordening (EU) 2024/1183 die Verordening (EU) nr. 910/2014 wijzigt, introduceert een gestandaardiseerde, juridisch erkende manier om leeftijd online te verifiëren in de gehele Europese Unie. In plaats van te vertrouwen op zelfverklaring, creditcardcontroles of inconsistente nationale systemen, kunnen gebruikers een geverifieerd leeftijdsattribuut uit hun EUDI-wallet presenteren dat dezelfde juridische waarde heeft als een door de overheid uitgegeven document. Dit is een fundamentele verschuiving van gefragmenteerde, onbetrouwbare leeftijdscontroles naar één enkel, vertrouwd kader.
Onder de oorspronkelijke eIDAS-verordening konden lidstaten hun nationale elektronische identiteitsschema’s aanmelden voor grensoverschrijdende erkenning, maar er was geen verplichting om dit te doen. Dit leidde tot een lappendeken van oplossingen die buiten hun eigen land zelden goed werkten. Verordening (EU) 2024/1183 sluit die kloof: de herziene verordening trad op 20 mei 2024 in werking en verplicht elke EU-lidstaat om uiterlijk op 24 december 2026 minimaal één gecertificeerde EUDI-wallet beschikbaar te stellen aan burgers, inwoners en bedrijven. Publieke instanties moeten genotificeerde wallets vanaf die datum accepteren als identificatiemiddel voor onlinediensten waarvoor elektronische identificatie vereist is. Leeftijdsverificatie is een van de kerngebruiksscenario’s die in deze infrastructuur zijn ingebouwd.
Het praktische resultaat is dat onlinediensten in de hele EU kunnen vertrouwen op een consistente, interoperabele methode voor online leeftijdsverificatie. In plaats van afzonderlijke verificatieprocessen voor elk land te bouwen, kunnen organisaties één op de wallet gebaseerde leeftijdsattestatie accepteren die overal in Europa werkt.
Hoe bewijst de EUDI-wallet de leeftijd zonder persoonsgegevens te delen?
De EUDI-wallet bewijst leeftijd via selective disclosure: alleen het specifieke attribuut wordt gedeeld dat een dienst nodig heeft, zoals “gebruiker is 18 jaar of ouder”, zonder de onderliggende geboortedatum of andere persoonlijke informatie te onthullen. Dit is mogelijk dankzij cryptografische technieken die zijn ingebouwd in de walletarchitectuur. De wallet genereert een verifieerbaar bewijs zonder ruwe gegevens bloot te stellen. Zero-knowledge proofs zijn daarvoor niet noodzakelijk.
Concreet: wanneer een gebruiker een bioscoopkaartje koopt voor een film met een leeftijdsgrens van 18 jaar, hoeft de dienst de exacte geboortedatum, naam of woonplaats niet te kennen. Hij hoeft alleen te weten dat de gebruiker aan de leeftijdseis voldoet. De EUDI-wallet maakt precies dat soort minimale openbaarmaking mogelijk. De ontvangende dienst ontvangt een cryptografisch ondertekende attestatie die is uitgegeven door een vertrouwde instantie en die bevestigt dat het attribuut geldig is.
Selective disclosure is een kernontwerprincipe van de EUDI-wallet. Gebruikers behouden de controle over wat ze delen en met wie. De wallet verzendt niet meer dan strikt noodzakelijk is voor de transactie. Dit sluit direct aan op de AVG-beginselen van dataminimalisatie en doelbinding, wat de compliancelast verlaagt voor organisaties die deze attestaties accepteren. Belangrijk om te benoemen: goedkeuring van gegevensdeling in de wallet is geen toestemming als rechtsgrond onder artikel 6, lid 1, onder a, AVG. Een relying party heeft een zelfstandige AVG-grondslag nodig voor de verwerking van de ontvangen gegevens.
Welke sectoren en gebruiksscenario’s profiteren het meest van eIDAS 2.0-leeftijdsverificatie?
Verschillende sectoren staan op het punt te profiteren van gestandaardiseerde eIDAS-leeftijdsverificatie, met name sectoren die momenteel afhankelijk zijn van handmatige, inconsistente of gemakkelijk te omzeilen leeftijdscontroles. De combinatie van juridische betrouwbaarheid, privacybescherming en grensoverschrijdende interoperabiliteit maakt dit een bruikbare oplossing voor een breed scala aan industrieën.
- Online retail en entertainment: Streamingplatforms, gamingdiensten en online winkels die leeftijdsgebonden producten verkopen, zoals alcohol of tabak, kunnen zelfverklaring vervangen door een geverifieerd, juridisch erkend leeftijdsattribuut.
- Financiële dienstverlening: Banken en verzekeraars die moeten bevestigen dat een klant voldoet aan de minimumleeftijdsvereisten voor bepaalde producten, kunnen op de wallet gebaseerde leeftijdscontroles integreren in hun digitale onboardingprocessen zonder onnodige gegevens te verzamelen.
- Gezondheidszorg: Platforms die diensten aanbieden die per leeftijd verschillen, zoals toestemming voor medische ingrepen of toegang tot specifieke gezondheidsinformatie, kunnen EUDI-wallet-attestaties gebruiken om de geschiktheid veilig te bevestigen. Voor gezondheidsgegevens geldt daarnaast een toepasselijke grond uit artikel 9, lid 2, AVG.
- Overheidsdiensten: Publieke portalen die bepaalde diensten beperken tot volwassenen, zoals stemhulpmiddelen of juridische aanvragen, profiteren van een gestandaardiseerde en juridisch solide verificatiemethode.
- Onderwijs en sociale platforms: Scholen, universiteiten en sociale netwerken die op grond van regelgeving verplicht zijn de leeftijd van gebruikers te verifiëren, kunnen dit doen zonder hun eigen identiteitsinfrastructuur te bouwen of te onderhouden.
De eerste vier Large Scale Pilots liepen van april 2023 tot 2025 en zijn afgerond. Het consortium DC4EU richtte zich op onderwijs en sociale zekerheid, terwijl POTENTIAL onder meer bankrekening openen en overheidsdiensten omvatte. De inzichten uit deze pilots hebben de definitieve implementatierichtlijnen mede gevormd en geven organisaties een concreter beeld van wat ze kunnen verwachten.
Hoe verhoudt eIDAS 2.0-leeftijdsverificatie zich tot bestaande methoden?
eIDAS 2.0-leeftijdsverificatie is betrouwbaarder, privacyvriendelijker en juridisch robuuster dan de meeste bestaande methoden. Huidige benaderingen variëren van eenvoudige zelfverklaringsvinkjes tot creditcardcontroles en het uploaden van documenten, elk met duidelijke zwakke punten. eIDAS 2.0 voegt daar een cryptografisch geverifieerde, door de gebruiker beheerde attestatie aan toe die in de hele EU wordt erkend.
Hier is hoe de belangrijkste methoden zich verhouden:
- Zelfverklaring: De gebruiker klikt simpelweg op “Ik ben 18 jaar of ouder.” Er is helemaal geen verificatie. Het is eenvoudig te omzeilen en heeft geen juridische waarde.
- Creditcardcontroles: Gaat ervan uit dat het hebben van een kaart volwassenheid impliceert. Dit is onbetrouwbaar, sluit veel legitieme gebruikers uit en deelt onnodig financiële gegevens.
- Uploaden van documenten: Betrouwbaarder, maar creëert wrijving, vereist het opslaan van gevoelige gegevens en roept aanzienlijke privacy- en beveiligingsproblemen op voor de organisatie die het verwerkt.
- Nationale eID-systemen: Betrouwbaarder, maar beperkt tot gebruikers in een specifiek land en niet consistent beschikbaar in de hele EU.
- EUDI-wallet (eIDAS 2.0): Cryptografisch geverifieerd, privacybeschermend, grensoverschrijdend van ontwerp, juridisch erkend in de hele EU en volledig onder controle van de gebruiker.
Een belangrijk voordeel van de eIDAS 2.0-aanpak is dat organisaties geen gevoelige persoonsgegevens meer hoeven te verzamelen en op te slaan om de leeftijd van een gebruiker te bevestigen. De verificatie vindt plaats op walletniveau, en alleen het resultaat, een bevestigd attribuut, bereikt de dienstverlener. Volledig offline verificatie is daarbij niet altijd mogelijk: de handtekening van de uitgever kan worden gecontroleerd via de nationale trusted list, maar controle van de intrekkingsstatus en validatie van de wallet unit attestation vereisen contact met externe bronnen.
Wat moeten organisaties doen om eIDAS 2.0-leeftijdsattestaties te accepteren?
Om eIDAS 2.0-leeftijdsattestaties te accepteren, moeten organisaties zich registreren als relying party bij de bevoegde nationale autoriteit onder CIR (EU) 2025/848, integreren met het EUDI-wallet-ecosysteem en hun identiteitsverificatieprocessen bijwerken om op de wallet gebaseerde attributen op te vragen en te verwerken. Zonder registratie onder CIR (EU) 2025/848 kan een relying party geen walletdata opvragen. De registratieplicht ligt bij de organisatie die de dienst aan de eindgebruiker levert, niet bij een leverancier die walletdata technisch namens die organisatie verwerkt.
Bij registratie legt een relying party per intended use vast welke attributen en attestaties worden opgevraagd. Een verzoek buiten deze geregistreerde scope kan door de wallet worden geweigerd en kan gevolgen hebben voor de registratie. Dit betekent dat organisaties vooraf goed moeten nadenken over welke gegevens zij daadwerkelijk nodig hebben voor leeftijdsverificatie, en dat zij hun systemen zo configureren dat zij niet meer opvragen dan geregistreerd en noodzakelijk is.
De betrokken stappen vereisen doelgerichte voorbereiding. Organisaties die nu beginnen, zijn beter gepositioneerd naarmate de walletadoptie na de deadline van 24 december 2026 in heel Europa versnelt. Voor publieke instanties geldt de acceptatieplicht voor genotificeerde EUDI-wallets vanaf 24 december 2026. Voor gereguleerde private partijen in sectoren zoals financiële dienstverlening, zorg, telecom, energie, transport, onderwijs en digitale diensten geldt artikel 5f van Verordening (EU) 2024/1183 vanaf 24 december 2027, binnen de context waarin sterke gebruikersauthenticatie wettelijk of contractueel vereist is. Micro- en kleine ondernemingen zijn uitgezonderd: organisaties met minder dan 50 medewerkers en een jaaromzet of balanstotaal van maximaal €10 miljoen vallen buiten de private acceptatieplicht. Belangrijke acties zijn:
- Het begrijpen van de relying party-vereisten onder CIR (EU) 2025/848 en wat registratie bij de bevoegde nationale autoriteit inhoudt voordat walletdata kan worden opgevraagd.
- Het beoordelen van huidige leeftijdsverificatieprocessen om te identificeren waar op de wallet gebaseerde attributen bestaande controles kunnen vervangen.
- Ervoor zorgen dat interne systemen selective disclosure-attributen kunnen verwerken en niet per ongeluk meer gegevens opvragen of opslaan dan geregistreerd en noodzakelijk is.
- Afstemmen op AVG-vereisten rond dataminimalisatie en het vaststellen van een zelfstandige verwerkingsgrondslag, want goedkeuring in de wallet is geen automatische AVG-toestemming.
- Het volgen van uitvoeringshandelingen van de Europese Commissie en richtlijnen van nationale autoriteiten naarmate de technische specificaties worden afgerond.
Voor organisaties in gereguleerde sectoren raakt deze voorbereiding ook aan bredere complianceverplichtingen zoals AML, KYC en sectorspecifieke regels. Hergebruik van KYC-data wordt mede bepaald door AML-regelgeving en sectorale regels, niet uitsluitend door eIDAS 2.0. Het integreren van eIDAS 2.0-gereedheid in een bestaande compliance-roadmap is efficiënter dan het als een afzonderlijk project te behandelen. Een relying party heeft geen gekwalificeerde trust service provider (QTSP) nodig om een EUDI-wallet te accepteren voor leeftijdsverificatie. Een QTSP wordt relevant bij gekwalificeerd tekenen of gekwalificeerde attestaties.
Hoe ondersteunt de ID Connector van TrustTech eIDAS 2.0-leeftijdsverificatie
De ID Connector van TrustTech is een integratie waarmee relying parties elke gecertificeerde Europese wallet accepteren, ongeacht de lidstaat van uitgifte, voor identificatie, login en gekwalificeerd tekenen. Acceptatie van de EUDI-wallet staat voorop; via dezelfde koppeling lopen ook andere identiteitsmiddelen, zoals nationale eID’s, bank-ID’s en identiteitsdocumenten, binnen en buiten de EU. Voor leeftijdsverificatie ondersteunt de ID Connector de volgende technische taken:
- Verificatie van de handtekening van de uitgever tegen de relevante nationale trusted list, conform ETSI TS 119 612 en de EU List of Trusted Lists (LOTL)
- Controle van de intrekkingsstatus via statusinformatie van de uitgever
- Validatie van de wallet unit attestation, waarmee wordt vastgesteld dat de presenterende wallet op een gecertificeerde wallet solution draait
- Bewaking van de geregistreerde attributenscope, zodat verzoeken buiten de geregistreerde intended use worden gesignaleerd
- Verwerking van selective disclosure-attributen in de credentialformaten mdoc en SD-JWT VC, conform de technische specificaties uit de Architecture and Reference Framework (ARF)
- Hergebruik van geverifieerde identiteitsdata voor vervolginteracties, zodat gebruikers niet bij elke sessie opnieuw hoeven te verifiëren
De ID Connector is relevant voor organisaties in financiële dienstverlening, gezondheidszorg, farmacie en de publieke sector die op korte termijn moeten voldoen aan de acceptatieverplichtingen onder Verordening (EU) 2024/1183. Of je nu actief bent in de gezondheidszorg, financiële dienstverlening of de publieke sector, de ID Connector biedt een technisch pad naar walletintegratie dat aansluit op de registratievereisten van CIR (EU) 2025/848.
Wil je weten wat de ID Connector concreet betekent voor jouw leeftijdsverificatieproces, neem dan contact op met TrustTech.